

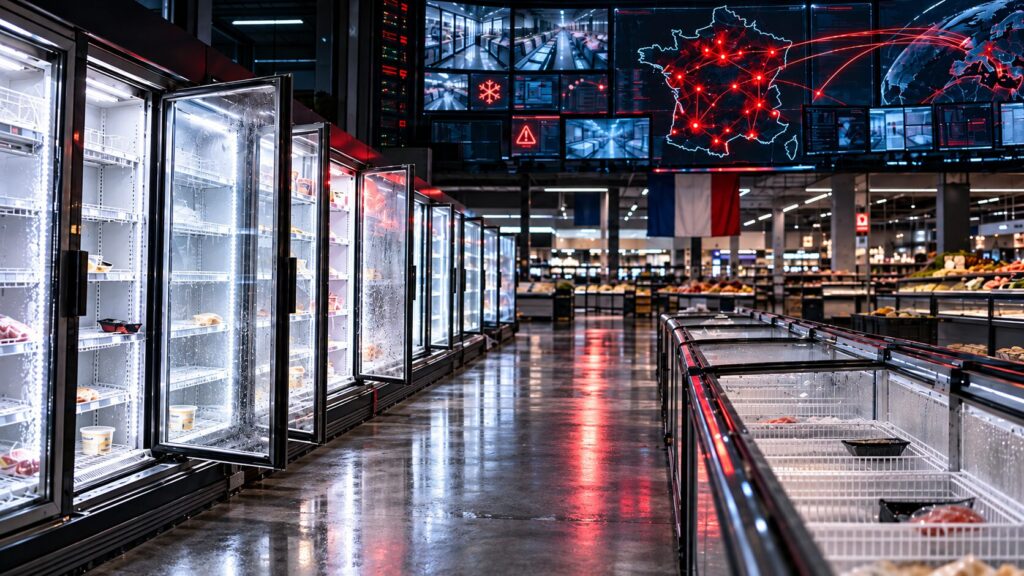
Un attacco informatico su vasta scala ha colpito oggi, lunedì 12 ottobre 2026, alcune delle principali catene di supermercati della Francia, mandando in tilt i sistemi di refrigerazione di centinaia di punti vendita e provocando la perdita di ingenti quantità di prodotti alimentari. Gli hacker sono riusciti a intervenire a distanza sui dispositivi di controllo di frigoriferi e congelatori, alterandone il funzionamento e causando lo scongelamento delle merci conservate al loro interno. Le conseguenze sono state pesantissime: alimenti freschi e surgelati da eliminare, danni economici per milioni di euro e persino incendi riconducibili alle anomalie degli impianti. L’offensiva informatica, iniziata nella notte tra domenica 11 e lunedì 12 ottobre, ha investito alcuni dei maggiori gruppi della grande distribuzione francese, trasformando un attacco ai sistemi digitali in un’emergenza concreta per la conservazione e la sicurezza dei prodotti alimentari. La vicenda ha immediatamente mobilitato le autorità francesi, con l’apertura di un’indagine da parte della Procura di Parigi e l’intervento dell’agenzia nazionale per la cybersicurezza. A rendere particolarmente grave l’episodio è la natura degli obiettivi colpiti. Non si tratta di un semplice blocco dei sistemi informatici aziendali, ma della manipolazione di apparecchiature industriali fondamentali per la catena del freddo, dalla quale dipendono la corretta conservazione degli alimenti e il regolare funzionamento dei supermercati.
Cyberattacco ai supermercati francesi: colpite le grandi catene della distribuzione
Le prime conferme sono arrivate dalle catene Coopérative U e Intermarché, che hanno riferito all’agenzia Afp di essere state vittime dell’attacco. Le segnalazioni iniziali hanno riguardato tra 150 e 200 punti vendita Intermarché e quasi un centinaio di negozi appartenenti alla rete Coopérative U, evidenziando fin dalle prime ore dimensioni decisamente superiori a quelle di un episodio isolato. Anche E. Leclerc, uno dei principali operatori della distribuzione alimentare francese, è risultato coinvolto. Il gruppo ha spiegato all’Afp che “l’attacco informatico ha colpito uno dei nostri fornitori di sistemi di refrigerazione”, provocando “ripercussioni sulle operazioni dei sistemi in diversi negoziati”. La circostanza evidenzia un aspetto centrale della vicenda: l’attacco non avrebbe necessariamente interessato direttamente le infrastrutture informatiche di ogni singola catena, ma sistemi tecnologici utilizzati per gestire gli impianti frigoriferi di numerosi esercizi commerciali. Le prime ricostruzioni hanno indicato possibili ripercussioni anche su Carrefour Market e Monoprix, citati dal portale specializzato jebosseengrandedistribution.fr. Inizialmente le due insegne non avevano confermato il coinvolgimento, mentre le verifiche proseguivano per determinare l’effettiva estensione dell’attacco e individuare tutti i punti vendita interessati.
Gli hacker hanno provocato lo scongelamento dei frigoriferi a distanza
L’elemento più inquietante dell’operazione riguarda le modalità con cui i responsabili sono riusciti a compromettere il funzionamento delle apparecchiature. Secondo quanto riferito dall’emittente francese BFMTV, gli hacker “sono riusciti ad azionare da remoto lo scongelamento dei sistemi di refrigerazione di numerosi negozi”. La manipolazione dei sistemi di controllo ha alterato le condizioni di temperatura necessarie alla conservazione delle merci, facendo venire meno una delle garanzie fondamentali per la sicurezza dei prodotti deperibili. Frigoriferi e congelatori, anziché mantenere le temperature previste, sono stati sottoposti a comandi anomali che hanno compromesso le condizioni di conservazione degli alimenti. È proprio questa caratteristica a distinguere l’attacco da molte altre operazioni di criminalità informatica: l’accesso non autorizzato ai sistemi digitali ha avuto conseguenze dirette sul funzionamento di apparecchiature fisiche, con effetti immediati sulle attività commerciali e sulle merci custodite nei punti vendita. Le catene coinvolte hanno comunicato di essere state costrette a eliminare i prodotti contenuti nei frigoriferi e nei congelatori compromessi, non potendo più garantirne la corretta conservazione. Una perdita che coinvolge tanto gli alimenti freschi quanto quelli surgelati, con ripercussioni economiche e problemi di gestione per le attività colpite.
Milioni di euro di alimenti distrutti: la perdita economica e lo spreco alimentare
Il danneggiamento della catena del freddo ha determinato perdite economiche potenzialmente milionarie per il settore della grande distribuzione francese. L’impossibilità di garantire il mantenimento delle temperature previste impone infatti di ritirare e smaltire i prodotti interessati, indipendentemente dalle loro condizioni apparenti. Secondo le informazioni diffuse nel corso della giornata, l’estensione dell’attacco risulta ancora più ampia rispetto alle prime segnalazioni. Un successivo aggiornamento dell’Afp ha riferito di almeno 300 punti vendita Intermarché e Netto coinvolti, meno di cento negozi Coopérative U, diversi esercizi E. Leclerc e circa trenta supermercati Monoprix. Quest’ultima insegna ha dunque confermato il proprio coinvolgimento dopo le iniziali indiscrezioni, mentre per Carrefour Market restano le segnalazioni del sito specializzato. Oltre alle perdite finanziarie, l’episodio pone una questione particolarmente delicata sul piano dello spreco alimentare. Quantità considerevoli di merci destinate alla vendita devono essere eliminate non per difetti originari dei prodotti, ma per le conseguenze di un’intrusione informatica nei sistemi necessari alla loro conservazione. Il problema riguarda anche le possibili coperture assicurative. Intermarché ha segnalato che alcune polizze potrebbero non comprendere incidenti di questa natura all’interno dei punti vendita, rendendo ancora più complessa la gestione economica dei danni.
La vulnerabilità di un software danese all’origine dell’attacco
Le prime verifiche tecniche hanno indirizzato l’attenzione verso i sistemi di controllo della refrigerazione forniti da una società danese. Secondo fonti informate, gli aggressori avrebbero preso di mira una vulnerabilità presente nel software utilizzato per la gestione degli impianti frigoriferi. L’azienda indicata nelle ricostruzioni è Danfoss, produttore danese di tecnologie e sistemi di regolazione industriale. La possibilità che una vulnerabilità condivisa tra diverse installazioni abbia consentito di compromettere apparecchiature distribuite in numerosi supermercati rappresenta uno degli aspetti principali dell’indagine tecnica. Una fonte vicina al primo ministro francese Sébastien Lecornu ha riferito che l’agenzia nazionale per la cybersicurezza ha già individuato “una vulnerabilità nel software fornito da una società danese e contattato i venditori”. Il problema è particolarmente rilevante perché gli stessi sistemi tecnologici possono essere utilizzati da operatori commerciali differenti. La compromissione di un componente comune può quindi produrre conseguenze contemporanee su più aziende, anche quando queste dispongono di infrastrutture informatiche aziendali separate. La vicenda mette in evidenza il ruolo strategico dei fornitori tecnologici nella protezione dei servizi essenziali. Un dispositivo impiegato per regolare la temperatura di un impianto frigorifero può diventare un punto critico per l’intera attività commerciale quando il suo funzionamento dipende da software collegati a sistemi di gestione remota.
Il governo francese mobilita l’agenzia per la cybersicurezza: allerta anche negli altri Paesi europei
Di fronte alla portata dell’attacco, il governo francese ha attivato le strutture nazionali competenti per la sicurezza informatica. La priorità è individuare la vulnerabilità sfruttata dagli hacker, limitare ulteriori conseguenze e verificare quali altre aziende potrebbero utilizzare sistemi esposti allo stesso rischio. Secondo la fonte vicina al premier Lecornu, l’agenzia francese “si è messa in contatto con le controparti europee, nel caso che venissero colpiti altri Paesi”. La collaborazione internazionale assume un’importanza particolare in considerazione della diffusione dei sistemi industriali coinvolti. Tecnologie analoghe possono infatti essere presenti in altri mercati europei, rendendo necessaria una tempestiva circolazione delle informazioni tecniche. Le autorità francesi stanno inoltre cercando di “identificare altre società francesi coinvolte per avvisarle” ed “evitare un diffondersi” delle conseguenze dell’attacco informatico. L’intervento non riguarda quindi soltanto il ripristino degli impianti già compromessi, ma anche l’individuazione preventiva di ulteriori possibili obiettivi. La capacità di riconoscere tempestivamente i sistemi vulnerabili costituisce uno degli elementi decisivi per contenere l’estensione dell’emergenza.
L’allarme di Coopérative U: attacco senza precedenti alla sicurezza alimentare
Particolarmente dura è stata la reazione di Dominique Schelcher, direttore esecutivo di Coopérative U, che ha denunciato pubblicamente la gravità dell’accaduto. “Prendere di mira equipaggiamento essenziale per preservare prodotti freschi e la forniture alimentari dei francesi è estremamente grave e senza precedenti. E’ inaccettabile”, ha scritto su X. Schelcher ha confermato che i malfunzionamenti degli impianti di refrigerazione sono cominciati durante la notte di domenica, sottolineando così la rapidità con cui l’operazione informatica si è trasformata in un problema operativo per numerosi punti vendita. La sua presa di posizione richiama la centralità delle apparecchiature frigorifere nella distribuzione moderna. La continuità della refrigerazione non rappresenta soltanto un’esigenza commerciale, ma una condizione indispensabile per preservare le merci deperibili e assicurare il rispetto delle regole di conservazione degli alimenti.
La Procura di Parigi apre un’indagine: accertamenti anche sugli incendi
La dimensione dell’operazione ha determinato l’intervento dell’autorità giudiziaria. L’ufficio del procuratore di Parigi ha confermato all’Afp l’apertura di un’indagine sull’“attacco informatico in grande scala che ha colpito i frigoriferi di diverse catene di supermercati in tutta la Francia”. Gli investigatori dovranno ricostruire le modalità dell’intrusione, individuare le aziende e i punti vendita danneggiati e accertare il collegamento tra l’attività degli hacker e le conseguenze materiali registrate. La Procura ha precisato che gli accertamenti serviranno “a identificare le vittime e stabilire il collegamento con i danni hanno riportato in termini di perdita di prodotti alimentari e incendi”. Il riferimento agli incendi rende ancora più significativo l’intervento della magistratura, perché estende la portata delle conseguenze oltre il deterioramento dei prodotti alimentari. L’indagine dovrà chiarire in quali circostanze si siano verificati gli episodi segnalati e quale relazione esista tra le anomalie dei sistemi frigoriferi e i danni riscontrati. Non sono stati comunicati elementi sufficienti per attribuire responsabilità specifiche agli autori dell’attacco né per stabilire definitivamente la dinamica dei singoli incendi.
L’Unione europea interviene: la sicurezza alimentare diventa una questione di cybersicurezza
L’attacco ha suscitato preoccupazione anche a Bruxelles, dove la vicenda viene osservata per le sue possibili implicazioni sulla protezione della filiera alimentare europea. Il commissario europeo per l’Agricoltura e l’Alimentazione, Christophe Hansen, ha condannato l’episodio attraverso un intervento sul social network X, sottolineando la necessità di rafforzare la protezione delle strutture e dei sistemi coinvolti nella conservazione e nella distribuzione dei prodotti. “La sicurezza degli alimenti richiede più attenzione a tutti i livelli”, ha scritto Hansen, osservando che il ricorso ad attacchi informatici contro questo settore è ormai “una realtà”. La presa di posizione del commissario europeo evidenzia come la sicurezza alimentare non possa più essere considerata separatamente dalla protezione delle infrastrutture digitali che consentono alla filiera di funzionare. Le tecnologie utilizzate per conservare, trasportare e distribuire alimenti sono sempre più integrate in sistemi informatici interconnessi. Di conseguenza, una vulnerabilità digitale può produrre danni che si manifestano direttamente nell’economia reale, incidendo sulla disponibilità e sulla conservazione dei prodotti.
Il rischio degli attacchi ibridi e le misure di Macron per le infrastrutture critiche
L’attacco ai supermercati si inserisce in un contesto europeo caratterizzato da una crescente attenzione verso le minacce informatiche e le possibili conseguenze delle operazioni ostili contro servizi e infrastrutture strategiche. Nel mese di settembre, il presidente francese Emmanuel Macron aveva ordinato nuove misure per proteggere le infrastrutture critiche nazionali dalle minacce ibride attribuite alla Russia. La decisione si colloca nel quadro delle tensioni internazionali legate alla guerra in Ucraina, Paese del quale Macron è uno dei principali sostenitori europei nella resistenza all’invasione russa. L’episodio dei supermercati francesi dimostra quanto possa essere esteso il perimetro delle attività potenzialmente vulnerabili. Non soltanto reti energetiche, telecomunicazioni e infrastrutture pubbliche, ma anche sistemi industriali impiegati quotidianamente nel commercio possono diventare bersagli di operazioni informatiche. Non risultano tuttavia elementi accertati che consentano di attribuire l’attacco ai supermercati alla Russia o di collegarlo direttamente alle operazioni ibride evocate dalle autorità francesi. L’identità e le motivazioni dei responsabili restano oggetto degli accertamenti.
Perché frigoriferi e congelatori possono essere controllati dagli hacker
La particolarità tecnica dell’episodio riguarda l’evoluzione degli impianti industriali connessi a Internet. Apparecchiature che in passato funzionavano attraverso sistemi prevalentemente isolati dalle reti esterne sono oggi sempre più spesso integrate con sensori, software di controllo e strumenti di monitoraggio remoto. Questa trasformazione consente alle aziende di supervisionare a distanza il funzionamento degli impianti, rilevare anomalie e intervenire sui parametri operativi senza necessariamente essere presenti sul posto. Allo stesso tempo, però, amplia la superficie potenzialmente esposta agli attacchi informatici. Quando le apparecchiature sono accessibili attraverso collegamenti di rete, eventuali vulnerabilità nei programmi di controllo possono consentire interventi non autorizzati sulle loro funzioni. Nel caso dei supermercati francesi, gli hacker avrebbero sfruttato proprio la possibilità di interagire a distanza con i sistemi di regolazione, alterando parametri essenziali per la refrigerazione. L’esperto Antoine Hautin, della società di consulenza per la cybersicurezza Almond, ha evidenziato che la capacità di compromettere simultaneamente centinaia di unità dimostra “un certo livello di sofisticazione”. L’osservazione sottolinea la differenza tra una compromissione limitata a un singolo dispositivo e un’operazione in grado di produrre effetti coordinati su numerose installazioni. La diffusione di sistemi tecnologici condivisi e la possibilità di controllarli da remoto costituiscono elementi centrali per comprendere la portata dell’episodio.